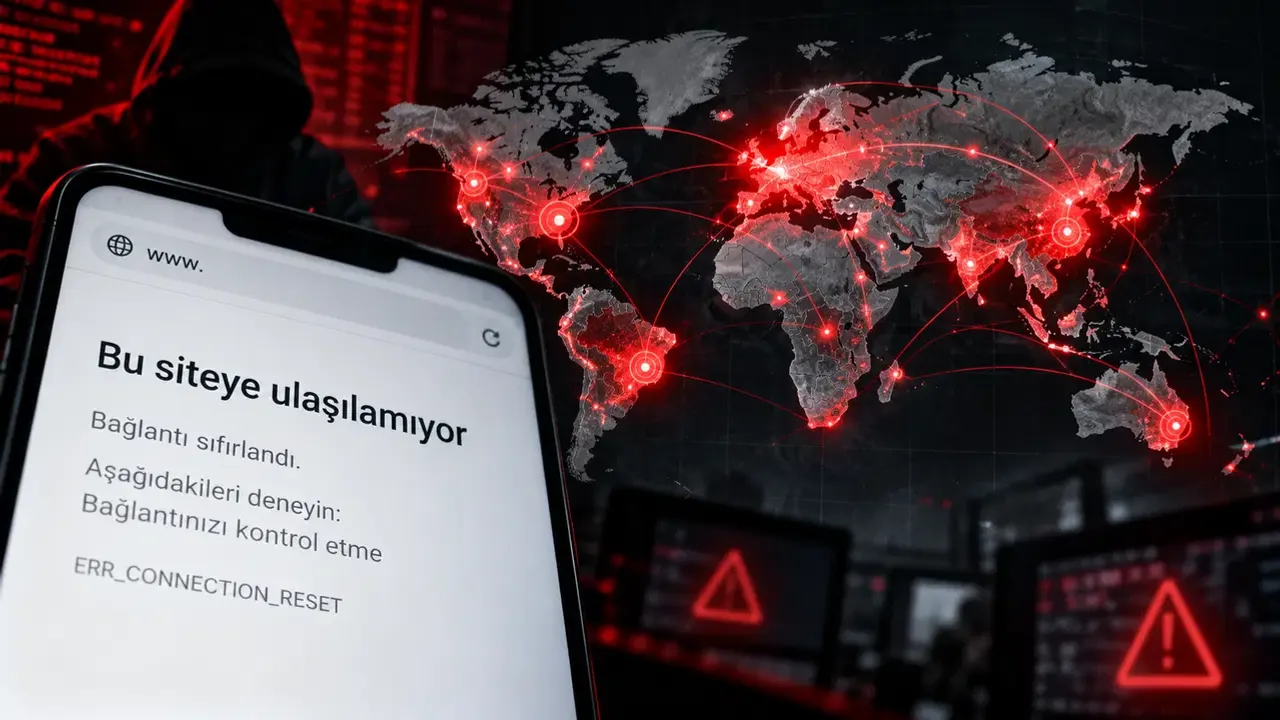
İnternet altyapısında kullanılan PHP yazılımında ortaya çıkarılan iki kritik güvenlik açığı, dünya genelinde siber güvenlik alarmına yol açtı. İngiliz Sky News’in aktardığı bilgilere göre, internet sitelerinin yaklaşık yüzde 70’inde kullanılan PHP’de tespit edilen açıklar, saldırganların sunuculara yetkisiz erişim sağlamasına, uzaktan kod çalıştırmasına ve kullanıcı verilerini ele geçirmesine imkân tanıyabiliyor.
Yapay zekâ yardımıyla ortaya çıkarılan ve uzun süre fark edilmeden varlığını sürdürdüğü belirtilen güvenlik açıkları üzerine hükümetler ve şirketler önlem almaya başladı.
DAKİKADA MİLYONLARCA SALDIRI GİRİŞİMİ
Siber güvenlik şirketi Cloudflare’in Üst Yöneticisi (CEO) Matthew Prince, Sky News’e yaptığı açıklamada şirketin ağında her dakika milyonlarca saldırı girişiminin tespit edildiğini söyledi.
Prince, saldırganların güvenlik güncellemeleri yapılmamış sunucuları ele geçirmeye çalıştığını ve girişimlerin rekor hızda gerçekleştiğini belirtti.
Amazon Web Services (AWS) de güvenlik açıklarının saldırganlar tarafından yaygın biçimde istismar edilmeye çalışıldığını doğruladı.
30’DAN FAZLA KAMU HİZMETİ ERİŞİME KAPATILDI
Siber güvenlik alarmının ardından çeşitli ülkelerde hükümetler ve şirketler önlem aldı. İngiltere’de 30’dan fazla kamu hizmeti internet üzerinden erişime kapatılırken dört hizmette kısmi kesinti yaşandı.
Yetkililer, güvenlik açıklarının belirlenmesi ve gerekli güncellemelerin uygulanması için çalışmaların sürdüğünü açıkladı. Uzmanlar, özellikle eski yazılımları kullanan kamu kurumları ile sağlık sistemlerinin fidye yazılımı saldırılarına karşı daha savunmasız olabileceğine dikkati çekti.
GÜVENLİK AÇIKLARINA 10 ÜZERİNDEN 9,2 PUAN
İki güvenlik açığı, uluslararası güvenlik derecelendirme sistemi CVSS 4.0 kapsamında 10 üzerinden 9,2 puan aldı. Bu skor, açıkların kritik seviyede değerlendirildiğini gösteriyor.
Londra merkezli Royal United Services Institute’tan siber güvenlik uzmanı James Sullivan, bazı açıkların on yılı aşkın süredir fark edilmemiş olmasını şaşırtıcı bulduğunu belirtti.
Açıklardan biri saldırganların sunucularda zararlı kod çalıştırmasına, diğeri ise kullanıcı verilerini indirmesine veya silmesine olanak sağlayabiliyor.
UZMANLARDAN DAHA BÜYÜK SALDIRI DALGASI UYARISI
İnternet izleme kuruluşu NetBlocks’un Direktörü Alp Toker, güvenlik açıklarının kötü niyetli kişiler tarafından istismar edilmesi durumunda internet hizmetlerinde yaşanan aksaklıkların daha geniş alanlara yayılabileceği uyarısında bulundu.
Uzmanlar, saldırı girişimlerinin şu ana kadar ne kadar zarara yol açtığının henüz bilinmediğini belirtiyor.
Güvenlik açığı bulunan bir internet sitesini yalnızca ziyaret etmek, kullanıcının cihazının otomatik olarak ele geçirileceği anlamına gelmiyor. Öne çıkan riskler arasında sunucuların kontrolünün ele geçirilmesi, kişisel verilerin sızdırılması ve bu verilerin dolandırıcılık girişimlerinde kullanılması bulunuyor.